25.6 C
Dhaka
Home Blog

ইরানের স্যাটেলাইট নিয়ন্ত্রণ কেন্দ্রে হামলার দাবি ইসরায়েলের

ইরানের বিরুদ্ধে ইসরায়েল ও যুক্তরাষ্ট্রের সমন্বিত হামলার আজ অষ্টম দিন। এই পরিস্থিতিতে ইরানের মহাকাশ ও স্যাটেলাইট সদর দপ্তরে হামলা চালানোর দাবি জানিয়েছে ইসরায়েলি সেনা। 

ওই ভবন থেকে ইরানের অত্যাধুনিক নজরদারি স্যাটেলাইট ‘খৈয়াম’ এর কার্যক্রম নিয়ন্ত্রণ করা হোত। 

আজ রোববার এই তথ্য জানিয়েছে বার্তা সংস্থা এএফপি। 

ইসরায়েলি প্রতিরক্ষা বাহিনী (আইডিএফ) জানায়, তেহরানে তীব্র বিমানহামলার অংশ হিসেবে বিপ্লবী রক্ষীবাহিনীর নিয়ন্ত্রণে থাকা ওই ভবনে হামলা চালানো হয়েছে।  

আইডিএফ জানিয়েছে, ‘ইরানের মহাকাশ এজেন্সির গবেষণা কেন্দ্র’ হিসেবে ওই ভবনটি ব্যবহার করা হোত। 


ওই কেন্দ্রের সঙ্গে ইরানের সেনাবাহিনীর সরাসরি সংযোগ থাকার অভিযোগ করে ইসরায়েল।   
আইডিএফ জানিয়েছে, ওই ভবনে ‘গবেষণা সরঞ্জাম ও অবকাঠামোর পাশাপাশি খৈয়াম স্যাটেলাইটের নিয়ন্ত্রণকেন্দ্রের’ অবস্থান ছিল।

২০২২ সালের আগস্টে ইরান এই অত্যাধুনিক স্যাটেলাইটটি মহাকাশে পাঠায়। 

আইডিএফের দাবি, ওই স্যাটেলাইট ব্যবহার করে বিপ্লবী রক্ষীবাহিনী ইসরায়েল ও এই অঞ্চলের অন্যান্য রাষ্ট্রের ওপর নজরদারি চালাতো এবং এই প্রযুক্তি কাজে লাগিয়ে সন্ত্রাসী কার্যক্রম পরিচালনা করতো। 

ওই ভবনের পাশাপাশি ইরানের অপর একটি ঘাঁটিতে হামলা চালানোর দাবি জানায় ইসরায়েল। সেখানে ইরানের নিরাপত্তা বাহিনীর ব্যবহৃত ৫০টি বাঙ্কারে হামলা চালায় আইডিএফ। 

ওই ঘাঁটিতে ইরানের সেনাবাহিনীর গোলাবারুদ সুরক্ষিত রাখা হোত। 

পাশাপাশি, বিপ্লবী রক্ষীবাহিনীর একটি কম্পাউন্ড, স্বেচ্ছাসেবক আধা-সামরিক বাহিনী বাসিজের একটি ঘাঁটি  ও অভ্যন্তরীণ নিরাপত্তা বাহিনীর সদরদপ্তরেও হামলা করে ইসরায়েলি সেনা।  

জুলাই সনদ ও গণভোটের বৈধতা নিয়ে হাইকোর্টের রুল

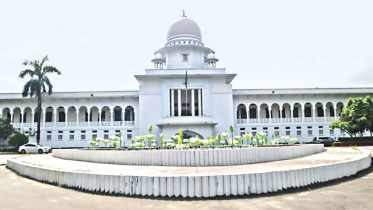
জুলাই জাতীয় সনদ, গণভোটের অধ্যাদেশ এবং নবনির্বাচিত সংসদ সদস্যদের সংবিধান সংস্কার পরিষদের সদস্য হিসেবে শপথ নেওয়ার বৈধতা নিয়ে রুল জারি করেছেন হাইকোর্ট।

আজ সোমবার বিচারপতি রাজিক-আল-জলিল ও বিচারপতি মো. আনোয়ারুল ইসলামের বেঞ্চ এ রুল জারি করেন। জনাকীর্ণ আদালতে দুটি পৃথক রিটের শুনানি শেষে আদালত এই আদেশ দেন।

রুলে জানতে চাওয়া হয়েছে, জুলাই জাতীয় সনদ (সংবিধান সংশোধন) বাস্তবায়ন আদেশ, ২০২৫ এবং গত ১৬ ফেব্রুয়ারি সংসদ সচিবালয় থেকে নবনির্বাচিত সাংসদদের সংবিধান সংস্কার পরিষদের সদস্য হিসেবে শপথ নিতে যে চিঠি দেওয়া হয়েছে, তা কেন অবৈধ ও অসাংবিধানিক ঘোষণা করা হবে না।

একই সঙ্গে গণভোট অধ্যাদেশ, ২০২৫-এর ৩ নম্বর তফসিল—যার অধীনে রাজনৈতিক দলগুলো ৩০টি বিষয়ে ঐকমত্যে পৌঁছেছিল—তা কেন বেআইনি ও অসাংবিধানিক ঘোষণা করা হবে না, সে বিষয়েও ব্যাখ্যা চাওয়া হয়েছে।

আইন সচিব, মন্ত্রিপরিষদ সচিব, জাতীয় সংসদ সচিব, প্রধানমন্ত্রীর মুখ্য সচিব, নির্বাচন কমিশন এবং প্রধান নির্বাচন কমিশনারকে আগামী চার সপ্তাহের মধ্যে এই রুলের জবাব দিতে বলা হয়েছে।

আদালতে রিট আবেদনকারীদের পক্ষে শুনানি করেন আইনজীবী আহসানুল করিম, সৈয়দ মামুন মাহবুব, জ্যোতির্ময় বড়ুয়া, গাজী কামরুল ইসলাম সজল ও গাজী তৌহিদুল ইসলাম। অন্যদিকে রিটের বিরোধিতা করে জাতীয় নাগরিক পার্টির পক্ষে শুনানি করেন মোহাম্মদ হোসেন লিপু এবং জামায়াতে ইসলামীর পক্ষে মোহাম্মদ শিশির মনির ও ইমরান সিদ্দিক। রাষ্ট্রপক্ষে ছিলেন ভারপ্রাপ্ত অ্যাটর্নি জেনারেল মো. আরশাদুর রউফ ও অতিরিক্ত অ্যাটর্নি জেনারেল অনীক আর হক।

সম্প্রতি সুপ্রিম কোর্টের আইনজীবী গাজী মো. মাহবুব আলম ও চৌধুরী মো. রেদওয়ান ই খোদা দুটি রিট দায়ের করেন। রিটে গণভোট অধ্যাদেশ, ২০২৫ এবং জুলাই জাতীয় সনদ (সংবিধান সংশোধন) বাস্তবায়ন আদেশ, ২০২৫-কে কেন অবৈধ ও অসাংবিধানিক ঘোষণা করা হবে না, তা জানতে রুল জারির আরজি জানানো হয়। একই সঙ্গে এই অধ্যাদেশ ও সনদের কোনো কার্যক্রম যাতে কার্যকর না হয়, সে বিষয়ে নিষেধাজ্ঞাও চাওয়া হয়।

রিটে বলা হয়েছে, সংবিধানে গণভোট এবং জুলাই জাতীয় সনদের কোনো বিধান নেই।

পিএইচপি কী, কেন ইউরোপের সরকারি ওয়েবসাইটগুলো বন্ধ রাখতে হলো

ওয়েবে বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপিতে গুরুতর দুটি নিরাপত্তাত্রুটি ঠিক করতে তাৎক্ষণিক ব্যবস্থা নেওয়ার পরও গতকাল বুধবার ইউরোপজুড়ে অনেকগুলো সরকারি ওয়েবসাইট বন্ধ হয়ে যায়।

পিএইচপির ডেভেলপাররা গতকাল জানান, তারা গুরুতর দুটি নিরাপত্তাত্রুটি সংশোধনে প্যাচ প্রকাশ করবেন।

আর ইউরোপীয় ইউনিয়নের (ইইউ) সাইবার নিরাপত্তা কর্মকর্তারা সতর্কবার্তায় বলেন, যেসব সংস্থা এই প্যাচগুলো প্রয়োগ বা ব্যবহার করে ত্রুটি সংশোধন করতে পারছেন না, তারা যেন নিজেদের ওয়েবসাইটগুলো অফলাইনে রাখেন।

পিএইচপি এমন একটি প্রোগ্রামিং ভাষা, যার মাধ্যমে ওয়েবসাইট পরিচালিত হয়। এটি পর্দার আড়ালে কাজ করে। কোনো ব্যবহারকারী একটি ওয়েবপেজ খুললে এর বিভিন্ন উপাদান এক করে সম্পূর্ণ পেজটি ব্যবহারকারীর ব্রাউজারে পাঠায় পিএইচপি চালিত সার্ভার।

এটি ওপেন সোর্স হওয়ায় বিনামূল্যে ব্যবহারযোগ্য। স্বেচ্ছাসেবকদের মাধ্যমে প্রোগ্রামিং ভাষাটির রক্ষণাবেক্ষণের কার্যক্রম পরিচালিত হয়। ওয়েবসাইটের স্বত্বাধিকারীদের সাধারণত সরাসরি এর সঙ্গে কাজ করতে হয় না।

ওয়েব প্রযুক্তি পর্যবেক্ষণকারী প্রতিষ্ঠান ডব্লিউথ্রিটেকসের বরাতে রয়টার্স জানিয়েছে, যেসব ওয়েবসাইটের প্রোগ্রামিং ভাষা শনাক্ত করা সম্ভব, সেগুলোর প্রায় ৭০ শতাংশ পিএইচপিতে চলে।

বহুল জনপ্রিয় ওয়ার্ডপ্রেসের পেছনেও রয়েছে এই ভাষা। ওয়ার্ডপ্রেস এমন একটি সফটওয়্যার, যা ব্লগ, ছোট ব্যবসাপ্রতিষ্ঠানের ওয়েবপেজ, সরকারি পোর্টাল, অনলাইন দোকান ও সংবাদমাধ্যমসহ পৃথিবীর মোট ওয়েবসাইটের প্রায় ৪০ শতাংশ পরিচালনা করে।

প্রযুক্তিশিল্প খাতে প্রচলিত মানদণ্ড, সিভিএসএস ভার্সন ৪ দশমিক ০-এর তীব্রতা নির্ধারণের স্কেলে নিরাপত্তাত্রুটি দুটিকে ১০-এর মধ্যে ৯ দশমিক ২ নম্বর দেওয়া হয়েছে।

ইইউর সাইবার নিরাপত্তা তদারকি করা প্রতিষ্ঠান কম্পিউটার ইমার্জেন্সি রেসপন্স টিম (সিইআরটি-ইইউ) জানিয়েছে, এই রেটিংয়ের অর্থ হলো, ব্যবহারকারীর পূর্বানুমতি ছাড়াই দূর থেকে কোড চালানোর সুযোগ তৈরি হতে পারে।

অর্থাৎ, কোনো আক্রমণকারী বা হ্যাকার পাসওয়ার্ড কিংবা অ্যাকাউন্ট ছাড়াই ইন্টারনেটের মাধ্যমে ত্রুটিযুক্ত সার্ভারে নিজের ইচ্ছেমতো নির্দেশনা দিতে, এমনকি ওয়েবসাইটটি পরিচালনাও করতে পারেন।

পিএইচপির একটি মাত্র নিরাপত্তাত্রুটি একসঙ্গে লাখো সার্ভারে একই ধরনের প্রবেশপথ উন্মুক্ত করে দিতে পারে। এই ত্রুটির সুযোগ নিয়ে কোনো হ্যাকার ওয়েবসাইটের নিয়ন্ত্রণ নিয়ে নিতে পারেন। ওয়েব হোস্টিং সেবাদাতা প্রতিষ্ঠান জানিয়েছে, এতে তথ্য চুরি, ওয়েবপেজ বিকৃত করা কিংবা পুরো সিস্টেমের নিয়ন্ত্রণ হারানোর মতো ঘটনা ঘটতে পারে।

ক্লাউডফ্লেয়ারের প্রধান প্রযুক্তি কর্মকর্তা ডেন নেইখট সামাজিক যোগাযোগমাধ্যম এক্সে জানান, নিরাপত্তাত্রুটি কাজে লাগিয়ে প্রাথমিক পর্যায়ের হামলা হয়েছে। হামলার নতুন কৌশল সামনে আসায় প্রতিষ্ঠানটি ফায়ারওয়ালের সুরক্ষাব্যবস্থা হালনাগাদ করছে।

তবে তিনি এটিকে সাময়িক প্রতিরোধমূলক ব্যবস্থা হিসেবে উল্লেখ করে দ্রুত নিরাপত্তা হালনাগাদ (সিকিউরিটি আপডেট) ইনস্টল করার পরামর্শ দেন।

অধিকাংশ ছোট ওয়েবসাইট সাধারণত এমন স্বত্বাধিকারীরা পরিচালনা করেন, যাদের নিজস্ব কোনো সাইবারনিরাপত্তা টিম নেই। এসব ওয়েবসাইট প্রায়ই শেয়ারড হোস্টিংয়ে চলে। স্বত্বাধিকারীরা এসব সাইটের সার্ভার পরিচালনা করেন না, এমনকি পিএইচপি হালনাগাদের কাজ কে করছেন, তা-ও হয়তো জানেন না।

ওয়ার্ডপ্রেস ওয়েবসাইটের নিরাপত্তা প্লাগইন ওয়ার্ডফেন্স সতর্ক করেছে, প্রচলিত স্বয়ংক্রিয় হালনাগাদের মাধ্যমে এই ত্রুটি সংশোধন করা সম্ভব হবে না। এজন্য সিইআরটি-ইইউর পরামর্শ, ঝুঁকি নিয়ে আক্রান্ত ওয়েবসাইটগুলো চালু না রেখে অফলাইনে নেওয়াই শ্রেয়।

ওপেনএআইয়ের সঙ্গে কাজ করা সাইবার নিরাপত্তা প্রতিষ্ঠান ক্যালিফের গবেষকেরা গত ১১ আগস্ট পিএইচপি কর্তৃপক্ষকে প্রথম এ ত্রুটির কথা জানান। ক্যালিফ জানায়, ওপেনএআইয়ের জিপিটি-৫.৬ সল মডেল ব্যবহার করে তারা প্রথম ত্রুটিটি শনাক্ত করেন।

গুগলের মূল প্রতিষ্ঠান অ্যালফাবেটের মালিকানাধীন নিরাপত্তা প্রতিষ্ঠান উইজও স্বাধীনভাবে দুর্বলতাগুলো শনাক্ত করে এবং ২৪ আগস্ট দ্বিতীয় ত্রুটির কথা জানায়। তারাও কৃত্রিম বুদ্ধিমত্তা মডেল ব্যবহার করে ত্রুটিটি শনাক্ত করেছিল।

উইজ জানায়, এগুলো ‘পিএইচপির ইতিহাসে সবচেয়ে গুরুতর ত্রুটিগুলোর’ মধ্যে অন্যতম। মূল ত্রুটিগুলো কয়েক দশক ধরেই সফটওয়্যারটিতে বিদ্যমান ছিল। তবে সেগুলো কাজে লাগিয়ে সাইবার হামলা চালানো সম্ভব প্রমাণে ধারাবাহিক কয়েকটি ধাপ অনুসরণ করতে হয়েছে। প্রক্রিয়াটি ‘কোনো ব্যক্তির পক্ষে বাস্তবে অর্জনযোগ্য সক্ষমতার একেবারে শেষ পর্যায়ে ছিল।’

এ ত্রুটির ফলে গেমিং প্ল্যাটফর্ম থেকে শুরু করে সরকারি পোর্টাল ও অনলাইন ফোরাম পর্যন্ত বিশ্বজুড়ে বিভিন্ন সেবায় বিঘ্ন ঘটেছে।

আক্রান্ত সাইটগুলোর মধ্যে রয়েছে উইকিমিডিয়াও। অনলাইন বিশ্বকোষ উইকিপিডিয়া পরিচালনাকারী সংস্থাটি সতর্কতামূলক ব্যবস্থা হিসেবে তাদের বেশ কয়েকটি সিস্টেম বন্ধ করে দিয়েছে।

ফিনল্যান্ড সরকার, এডিনবরা কাউন্সিল ও বিবিসি তাদের ওয়েবসাইট ও ওয়েবপেজ অফলাইনে নিয়েছে। নেদারল্যান্ডসের সাইবার নিরাপত্তা সংস্থাও তাদের ওয়েবসাইট বন্ধ করে দিয়েছে।

স্কটল্যান্ডের বেশ কয়েকটি সরকারি সংস্থাও তাদের ওয়েবসাইট অফলাইনে নিয়েছে। এসব সংস্থার মধ্যে বিভিন্ন কাউন্সিল ও স্বাস্থ্য বোর্ড রয়েছে।

কয়েকজন বিশেষজ্ঞ সতর্ক করেছেন, নিরাপত্তা রক্ষণাবেক্ষণে দুর্বল ওয়েবসাইটগুলো এই ত্রুটির কারণে আরও বেশি ঝুঁকিতে পড়তে পারে। বিশেষ করে, সীমিত নিরাপত্তা সোর্স সম্বলিত ছোট প্রতিষ্ঠানগুলোর ওয়েবসাইট বেশি ঝুঁকির মুখে রয়েছে ।

ইউএনএসডব্লিউ সিডনির সাইবার নিরাপত্তা গবেষক শালিল কানহেরে বিবিসিকে বলেন, নিরাপত্তা ত্রুটিগুলোর কারিগরি বিবরণ এখন প্রকাশ্যে আসায়, আগামী কয়েক সপ্তাহে এগুলো কাজে লাগিয়ে হামলার চেষ্টা আরও বাড়তে পারে।

ওয়েবসাইট স্বত্বাধিকারীদের পিএইচপির সর্বশেষ সংস্করণ ব্যবহার করে নিজেদের ওয়েবসাইট সুরক্ষিত করার আহ্বান জানানো হচ্ছে।

যুক্তরাষ্ট্রের জাতীয় নিরাপত্তা সংস্থা (এনএসএ) আগামী কয়েক সপ্তাহ সতর্কতা বাড়ানোর এবং সফটওয়্যার সরবরাহকারীদের হালনাগাদসংক্রান্ত তথ্য নিবিড়ভাবে পর্যবেক্ষণের আহ্বান জানিয়েছে।

সংস্থাটি বলেছে, ‘এসব সিস্টেমের সঙ্গে সংশ্লিষ্ট প্যাচ প্রয়োগের ক্ষেত্রে সর্বোচ্চ সতর্কতা অবলম্বন করা অত্যন্ত জরুরি।’

কানহেরে বলেন, মূল দায়িত্ব ওয়েবসাইট পরিচালনাকারীদের ওপর থাকলেও ব্যবহারকারীদেরও আক্রান্ত সেবাদানকারী প্রতিষ্ঠানগুলোর দেওয়া নিরাপত্তাবিষয়ক পরামর্শের ব্যাপারে সতর্ক থাকতে হবে। যেমন, পাসওয়ার্ড পরিবর্তনের অনুরোধ এলে তা খেয়াল করতে হবে।

এ ঘটনা নিয়ে ব্যাপক প্রচারের সুযোগ নিয়ে পাঠানো যেকোনো ফিশিং বার্তার বিষয়ে সতর্ক থাকতেও তিনি সবাইকে পরামর্শ দিয়েছেন।

যুক্তরাষ্ট্রের প্রেসিডেন্ট ডোনাল্ড ট্রাম্পের প্রশাসন বলেছে, ‘সমাধানটি দ্রুত প্রকাশের জন্য তারা পরিস্থিতি পর্যবেক্ষণ করছে এবং ফেডারেল সংস্থা ও শীর্ষস্থানীয় সুপার ইন্টেলিজেন্স (এসআই) ল্যাবগুলোর সঙ্গে সমন্বয় করছে।’

ট্রাম্প আর্টিফিশিয়াল ইন্টেলিজেন্সের (এআই) বদলে এসআই বলতে পছন্দ করেন। তার প্রশাসনের পক্ষ থেকে এ অনুসন্ধানে পরিপ্রেক্ষিতে দাবি করা হচ্ছে, যুক্তরাষ্ট্রের ‘সুপার ইন্টেলিজেন্স জাতীয় নিরাপত্তা জোরদার করে।
রাজনীতি শুধু মতপার্থক্য নয়, মানুষের আশা-আকাঙ্ক্ষার প্রতিফলন: সংসদে মির্জা আব্বাস

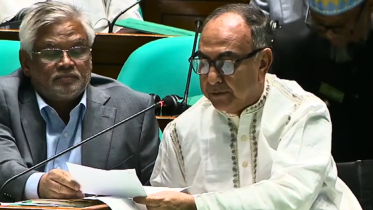
সিঙ্গাপুর ও মালয়েশিয়ায় প্রায় পাঁচ মাস চিকিৎসা শেষে দেশে ফিরে জাতীয় সংসদের অধিবেশনে যোগ দিয়েছেন ঢাকা-৮ আসনে বিএনপির সংসদ সদস্য মির্জা আব্বাস।

আজ বৃহস্পতিবার বিকেলে তিনি ত্রয়োদশ জাতীয় সংসদের তৃতীয় অধিবেশনে যোগ দেন। এর আগে, তিনি প্রথমবারের মতো সংসদ ভবনে নিজ অফিসে দাপ্তরিক কাজ করেন।

পরে হুইলচেয়ারে করে তিনি অধিবেশন কক্ষে প্রবেশ করলে দলের নেতাকর্মীরা তাকে অভিনন্দন জানান।

স্পিকার হাফিজ উদ্দিন আহমদ তাকে স্বাগত জানিয়ে বলেন, ‘দীর্ঘ ৫ মাস চিকিৎসার পর আপনি দেশে ফিরে এসেছেন। আমরা আপনাকে এই সংসদে স্বাগত জানাচ্ছি।’

বিরতির পর ডেপুটি স্পিকার ব্যারিস্টার কায়সার কামাল এক পর্যায়ে মির্জা আব্বাসকে বক্তব্য দেওয়ার আহ্বান জানান।

বক্তব্যের শুরুতে মির্জা আব্বাস সবাইকে আন্তরিক ধন্যবাদ ও শুভেচ্ছা জানিয়ে বলেন, ‘আপনারা জানেন আমি প্রায় সাড়ে পাঁচ মাস চিকিৎসাধীন ছিলাম এবং আছি। নির্বাচনের পরপর কোনো এক মিটিংয়ে গুরুতর রোগাক্রান্ত হই। তারপর থেকে আমি বিদেশে চিকিৎসাধীন ছিলাম, এখনো আছি।’

তিনি বলেন, ‘আবেগ-ভালোবাসার কারণে আমাকে আসতে হয়েছে। আমার চিকিৎসা শেষ হয়নি।’

এরপর তিনি বিএনপি প্রতিষ্ঠাতা ও সাবেক রাষ্ট্রপতি জিয়াউর রহমান ও সাবেক প্রধানমন্ত্রী খালেদা জিয়াকে স্মরণ করেন। 

মির্জা আব্বাস বলেন, ‘আজকের দিনটি আমার রাজনৈতিক জীবনের অত্যন্ত আবেগঘন ও বিশেষ স্মরণীয় একটি দিন। ২০০৬ সালের পর দীর্ঘ সময় পেরিয়ে আজ আমি মহান জাতীয় সংসদের এই পবিত্র কক্ষে কথা বলার সুযোগ পেয়েছি সংসদ সদস্য হিসেবে।’

‘এমন আনন্দের ও গর্বের মুহূর্ত আর কী হতে পারে? অত্যন্ত দুঃখের সঙ্গে বলতে হচ্ছে বর্তমান সংসদ যাত্রা শুরু করার পর পরই গত ১১ মার্চ স্ট্রোক আক্রান্ত হয়ে আমি গুরুতর অসুস্থ হয়ে পড়ি। দীর্ঘসময় চিকিৎসার জন্য আমাকে সিঙ্গাপুর-মালয়েশিয়া থাকতে হয়েছে। শারীরিক অসুস্থতা কারণে ইচ্ছা থাকা সত্ত্বেও সংসদের অধিবেশনের নিয়মিত উপস্থিত হতে পারিনি। চিকিৎসা শেষে বলা ভুল হবে, আমার চিকিৎসা এখনো শেষ হয়নি। চিকিৎসার মাঝপথে প্রথমবারের মতো আমি সংসদের অধিবেশনে উপস্থিত হয়ে আল্লাহর কাছে শুকরিয়া আদায় করছি,’ বলেন তিনি।

দোয়া ও খোঁজখবর নেওয়ায় সবার প্রতি কৃতজ্ঞতা জানিয়ে এই বর্ষিয়ান রাজনীতিবিদ আরও বলেন, ‘আমার অসুস্থতার সময় রাষ্ট্রপতি, প্রধানমন্ত্রী, প্রধানমন্ত্রীর কার্যালয় সার্বক্ষণিক আমার শারীরিক অবস্থার খোঁজখবর নিয়েছেন। এজন্য আমি রাষ্ট্রপতি, প্রধানমন্ত্রী ও আপনাদের সবার প্রতি আন্তরিক ধন্যবাদ ও কৃতজ্ঞতা জ্ঞাপন করছি।’

স্পিকারকে উদ্দেশ্য করে তিনি বলেন, ‘আপনি নিজে সিঙ্গাপুরে গিয়ে আমাকে দেখেছেন। যদিও আমি আপনাকে দেখতে পারিনি, আমি তখন অচেতন ছিলাম। আমি পরে জেনেছি। একজন সংসদ সদস্যের প্রতি স্পিকারের এই মানবিক ও আন্তরিক আচরণ আমাকে গভীরভাবে স্পর্শ করেছে। এটি শুধু একজন অসুস্থ মানুষের প্রতি সহমর্মিতা নয়, এটি আমাদের সংসদীয় গণতন্ত্রের মানবিক সুন্দর একটি উজ্জ্বল উদাহরণ।’

এরপর আবেগঘন কণ্ঠে মির্জা আব্বাস আবারও কৃতজ্ঞতা প্রকাশ করেন। তিনি বলেন, ‘আজ মহান সংসদে ফিরে এসে আমার মনে হচ্ছে জাতীয় রাজনীতি শুধু মানুষের মতপার্থক্য নয়, রাজনীতি মানুষের জন্য, মানুষের আশা-আকাঙ্ক্ষার প্রতিফলন।’

‘আল্লাহ যেন আমাকে সুস্থতা ও শক্তি দেন যেন আমার নির্বাচনী এলাকার মানুষের জন্য, বাংলাদেশের মানুষের জন্য অবশিষ্ট সময়টুকু আরও নিষ্ঠা, সততা ও দায়িত্বশীলতার সঙ্গে কাজ করতে পারি। ২০০৬ সালের পর আজ আবার এই মহান সংসদে দাঁড়িয়ে আমি শুধু এই কথা বলতে চাই, আমি ফিরে এসেছি মানুষের কাছে, মানুষের জন্য এবং বাংলাদেশের জন্য কাজ করার জন্য,’ বলেন বিএনপির স্থায়ী কমিটির সদস্য ও প্রধানমন্ত্রীর উপদেষ্টা মির্জা আব্বাস।

পুরো সময় পাশে বসা ঢাকা-২ আসনের সংসদ সদস্য আমান উল্লাহ আমান তাকে সহযোগিতা করেন বক্তব্য দিতে।

৯০ শতাংশের বেশি অর্থনৈতিক ইউনিটের টিআইএন নেই

সিরাজগঞ্জ সদর উপজেলার রতনকান্দি ইউনিয়নে আবুল কালাম আজাদের বাড়ি। এর পাশেই প্রায় ৩৫ বর্গফুটের একটি ছোট মুদি দোকান চালান তিনি। গ্রামের অন্য অনেক দোকানের মতো তার দোকানেও চাল, বিস্কুট থেকে শুরু করে কোমল পানীয়, বেকারি পণ্য, প্রায় সবই পাওয়া যায়।

সম্প্রতি কালামের সঙ্গে কথা বলতে গিয়ে তার দোকানের কর শনাক্তকরণ নম্বর বা টিন (টিআইএন) আছে কি না। এই প্রশ্নের উত্তর জানতে এবং টিআইএন কী, এটা বোঝাতেই প্রায় পাঁচ মিনিট সময় লেগেছে।

ফোনে তিনি বলেন, তার দোকানের টিআইএন থাকা দরকার, এমন কথা তিনি কখনো শোনেননি। কালাম বলেন, আমার কখনো এটার দরকার হয়নি, আর কেউ আমাকে টিন নিতে বলেওনি।

তার এই কথা অস্বাভাবিক নয়। বাংলাদেশ পরিসংখ্যান ব্যুরোর (বিবিএস) তথ্য অনুযায়ী, দেশের ৯০ শতাংশের বেশি অর্থনৈতিক ইউনিটের কোনো টিআইএন বা টিন নেই।

বিবিএসের অর্থনৈতিক শুমারি ২০২৪-এর হিসাব অনুযায়ী, দেশে মোট অর্থনৈতিক ইউনিটের সংখ্যা ১ কোটি ১৭ লাখ। এর মধ্যে মাত্র ১০ লাখ ২২ হাজার ইউনিটের টিআইএন আছে। অর্থাৎ প্রতি ১২টি ইউনিটের মধ্যে মাত্র একটির টিআইএন রয়েছে।

বিবিএসের সংজ্ঞা অনুযায়ী, অর্থনৈতিক ইউনিট বলতে এমন কোনো স্থান, প্রতিষ্ঠান বা পরিবারভিত্তিক কার্যক্রমকে বোঝায় যেখানে স্থায়ী বা অস্থায়ীভাবে কোনো অর্থনৈতিক কর্মকাণ্ড বা ব্যবসা পরিচালিত হয়। 

তবে টিআইএন নেই, এমন ১ কোটি ৭ লাখ ইউনিটের সবাই করযোগ্য আয় করেন বা কর ফাঁকি দেন, এমনটা বলা যাবে না। কাউকে কর দিতে হবে কি না, তা নির্ভর করে তার আয়, ব্যবসার ধরনসহ বিভিন্ন বিষয়ের ওপর। কোনো ব্যবসার টিআইএন থাকতে পারে, কিন্তু তার কর দেওয়ার মতো আয় নাও থাকতে পারে। আবার টিআইএন থাকলেও কিছু ক্ষেত্রে রিটার্ন জমা দেওয়ার বাধ্যবাধকতা থাকতে পারে।

শুমারির তথ্য অনুযায়ী, দেশের ৪৫ লাখ অর্থনৈতিক ইউনিট কুটির শিল্প, ৬৬ লাখ ক্ষুদ্র উদ্যোগ, প্রায় ৫ লাখ ছোট ব্যবসা এবং মাত্র ৪০ হাজার মাঝারি আকারের ব্যবসা।

বিবিএস বলছে, দেশে ছোট ও পরিবারভিত্তিক ব্যবসার সংখ্যা অনেক বেশি হওয়ায় টিআইএনের আওতা এত কম। এর পাশাপাশি বিপুলসংখ্যক অর্থনৈতিক ইউনিট গ্রামাঞ্চলে থাকায় এসব ব্যবসাকে কর ব্যবস্থার আওতায় আনাও রাজস্ব কর্তৃপক্ষের জন্য কঠিন।

সেন্টার ফর পলিসি ডায়ালগের (সিপিডি) অতিরিক্ত গবেষণা পরিচালক তৌফিকুল ইসলাম খান বলেন, তথ্যগুলো বলছে, কর ব্যবস্থার আওতায় বড় ধরনের ঘাটতি আছে। তবে সব ব্যবসা প্রতিষ্ঠানের টিআইএন বা বিআইএন (বিজনেস আইডেন্টিফিকেশন নম্বর) থাকা বাধ্যতামূলক নয়।

তিনি বলেন, মূল বিষয় হলো, যাদের টিআইএন থাকা দরকার, জাতীয় রাজস্ব বোর্ড (এনবিআর) তাদের শনাক্ত করে করের আওতায় আনতে পারছে কি না।

এমন পরিস্থিতিতে বাংলাদেশে কর-জিডিপির অনুপাতও তুলনামূলকভাবে খুব কম। ২০২৪-২৫ অর্থবছরে এই অনুপাত ৬ দশমিক ৭৩ শতাংশে নেমে এসেছে, যা আগের অর্থবছরে ছিল ৭ দশমিক ৩৮ শতাংশ।

সরকার ২০২৮-২৯ অর্থবছরের মধ্যে রাজস্ব-জিডিপির অনুপাত ১০ দশমিক ৭ শতাংশে উন্নীত করতে চায়।

তৌফিকুল বলেন, কোনো ব্যবসার বিআইএন না থাকলেই যে মূল্য সংযোজন কর বা ভ্যাট আদায় হচ্ছে না, তা নয়। কিছু পণ্যের ক্ষেত্রে কারখানা থেকেই ভ্যাট আদায় করা হয়, যেমন সিগারেট। ফলে খুচরা বিক্রেতার কাছে আলাদাভাবে ভ্যাট আদায় না হলেও রাজস্ব আদায় হয়ে যায়।

তবে বিস্কুটের মতো কিছু পণ্যের ক্ষেত্রে বিক্রির সময় আলাদাভাবে ভ্যাট আদায় করা হয় না। এতে সরবরাহব্যবস্থার বিভিন্ন ধাপে ভ্যাট আদায়ে ঘাটতি থেকে যেতে পারে।

টিআইএনের তুলনায় বিআইএনের আওতা আরও কম। দেশের মোট অর্থনৈতিক ইউনিটের মাত্র ৩ লাখ ৮২ হাজার, অর্থাৎ ৩ দশমিক ৩ শতাংশের বিআইএন রয়েছে।

স্থায়ী প্রতিষ্ঠানগুলোর মধ্যে বিআইএন আছে মাত্র ৫ দশমিক ৯ শতাংশের। আর ৫ লাখ ৭৩ হাজার অস্থায়ী ইউনিটের মধ্যে বিআইএন রয়েছে মাত্র ৫ হাজার ৭৮১টির।

শুমারির তথ্য অনুযায়ী, দেশের বিভিন্ন এলাকায় টিআইএনের আওতায় আসার হারেও বড় পার্থক্য রয়েছে। ঢাকায় এই হার সবচেয়ে বেশি। এরপর রয়েছে চট্টগ্রাম। উত্তরের জেলা রংপুরে মোট অর্থনৈতিক ইউনিটের মাত্র ৪ শতাংশের টিআইএন রয়েছে।

এনবিআর বলছে, করদাতা শনাক্ত করা এবং কর পরিশোধে মানুষকে উৎসাহিত করতে মাঠপর্যায়ে নজরদারি বাড়ানো হয়েছে।

এনবিআরের কর জরিপ ও পরিদর্শন বিভাগের সদস্য মো. রফিকুল ইসলাম চৌধুরী বলেন, করদাতার সংখ্যা বাড়ানোর কাজ আমাদের নিয়মিতভাবেই চলছে। সব সময়ই বিভিন্ন ধরনের কার্যক্রম চালু থাকে। এর ফল হয়তো আমরা সব সময় সঙ্গে সঙ্গে দেখতে পাই না, কিন্তু একসঙ্গে অনেক কাজই চলছে।

তিনি বলেন, করদাতাদের রিটার্ন জমা দেওয়ার প্রমাণপত্র বা পিএসআর যাচাইয়ের কাজ আরও জোরদার করা হচ্ছে। প্রায় ৪০ ধরনের সেবা ও কার্যক্রমের ক্ষেত্রে এই পিএসআর প্রয়োজন হয়।

রফিকুল ইসলাম চৌধুরী বলেন, এখন আমরা এই কাজটি খুব জোরালোভাবে করছি, যাতে বিভিন্ন পর্যায়ে পিএসআর যাচাই এবং মানুষ রিটার্ন জমা দিয়েছে কি না, তা পরীক্ষা করা যায়।

তিনি বলেন, সম্প্রতি এনবিআর সারা দেশে ব্যাংকসহ বিভিন্ন প্রতিষ্ঠানের মাধ্যমে পিএসআর যাচাই আরও জোরদার করার নির্দেশ দিয়েছে।

এ ছাড়া মাঠপর্যায়ের কার্যক্রমও বাড়ানো হচ্ছে। এর অংশ হিসেবে চট্টগ্রাম বিভাগের তিন জেলায় নতুন কর কার্যালয় স্থাপনের কাজ চলছে। কর ব্যবস্থার বাইরে থাকা করদাতাদের শনাক্ত করতে জরিপ চালানোর পরিকল্পনাও রয়েছে।

ফ্রান্স অথবা স্পেনকে চ্যাম্পিয়ন হিসেবে দেখছেন কর্তোয়া, কী জবাব দিলেন রোমেরো?

কোয়ার্টার ফাইনালে স্পেনের কাছে হেরে স্বপ্নভঙ্গ হয়েছে থিবো কর্তোয়ার বেলজিয়ামের। প্রথম সেমিফাইনালে তাই ফ্রান্সের মুখোমুখি হবে স্পেন। ইউরো চ্যাম্পিয়নদের কাছে হেরে টুর্নামেন্ট থেকে বিদায় নেয়া বেলজিয়াম গোলরক্ষক বলছেন, ফ্রান্স বনাম স্পেন ম্যাচে যে দল জয়ী হবে তারাই এবার শিরোপা উঁচিয়ে ধরবে। 

ইনজুরির কারণে পুরো ম্যাচ শেষ না করেই মাঠ ছেড়ে উঠে যেতে হয় সময়ের অন্যতম সেরা গোলরক্ষক কর্তোয়াকে। ম্যাচ শেষে স্পেনের খেলা সম্পর্কে তাকে প্রশ্ন করেছিলেন সাংবাদিকেরা। যাদের কাছে হেরে বিদায় নিতে হয়েছে, সেই স্প্যানিশ দলের ভূয়সী প্রশংসা শোনা গেছে তার কণ্ঠে। 

কর্তোয়া বলেছেন, ‘অবশ্যই স্পেন বিশ্বকাপ জিততে পারে, কারণ তারা দারুণ একটি দল এবং তাদের ভেতর সেই উদ্দীপনা আছে। আমার মতে ওই সেমিফাইনালের (ফ্রান্স বনাম স্পেন) জয়ী দলই বিশ্বকাপ জিতবে’। 

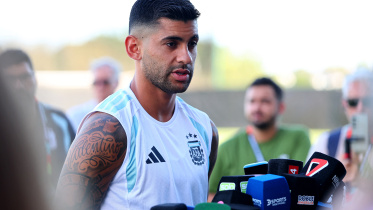
কর্তোয়ার এমন মন্তব্যের জবাব দিয়েছেন আর্জেন্টাইন সেন্টারব্যাক ক্রিশ্চিয়ান রোমেরো। সুইজারল্যান্ডের বিপক্ষে কোয়ার্টার ফাইনালের আগে রোমেরোর কাছে কর্তোয়ার এমন মন্তব্যের বিপরীতে প্রতিক্রিয়া জানতে চেয়েছিলেন সাংবাদিকেরা। জবাবে টটেনহামের খেলোয়াড় রোমেরো বলেছেন, ‘আমরা আগামীকালের ম্যাচ নিয়ে ভাবছি। কঠিন একটি ম্যাচ হতে যাচ্ছে। কোনো একজন খেলোয়াড় কী বললো তাতে আমরা কান দেই না। প্রত্যেকের নিজস্ব মতামত ও চিন্তাধারা থাকতে পারে, তবে আমরা কেবল আগামীকালের ম্যাচ নিয়েই ভাবছি’। 

কর্তোয়ার মন্তব্যের জবাব দেয়ার পাশাপাশি কোয়ার্টার ফাইনালের আগে আত্মসমালোচনাও করেছেন রোমেরো। বিশেষ করে কেপ ভার্দে ও মিশর দুই দলের কাছেই দুটি করে গোল হজম করেছে আর্জেন্টিনা। আক্রমণে সহায়তা করার পাশাপাশি রক্ষণভাগে তাই নিজেদের কাজটা আরও সঠিকভাবে করতে চান মিশরের বিপক্ষে গোল করা রোমেরো, ‘গোল করার অনুভূতি সবসময়ই ভালো। কিন্তু আমাদের প্রধান কাজ ক্লিন শিট রাখা। আক্রমণভাগে অবদান রাখতে পারলে আমি নিশ্চয়ই খুশি হবো, কিন্তু আমাদের মূল দায়িত্ব রক্ষণ সামলানো। আমরা ভালো করছি, কিন্তু আমাদের আরও উন্নতি করতে হবে, কারণ গত দুই ম্যাচে আমরা চার গোল খেয়েছি’। 

বিশ্বকাপের মঞ্চে বাংলাদেশকে তুলে ধরলেন ডিজে সঞ্জয়

ফিফা বিশ্বকাপ ২০২৬-এর উদ্বোধনী মঞ্চে নিজের পরিবেশনার মাধ্যমে বিশ্ব দরবারে বাংলাদেশকে তুলে ধরেছেন বাংলাদেশি বংশোদ্ভূত আমেরিকান ডিজে ও সংগীতশিল্পী সঞ্জয় দেব।

শুক্রবার কানাডায় অনুষ্ঠিত এ আসরে বলিউড তারকা নোরা ফাতেহি ও ফরাসি পপশিল্পী ভেজিড্রিমের সঙ্গে ‘সির সির’ গান পরিবেশন করেন তিনি। 

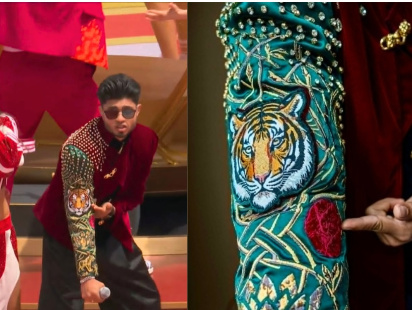
এ সময় তার পরনের বিশেষ নকশার মেরুন স্যুটে ফুটে ওঠে বাংলাদেশের জাতীয় প্রতীক রয়েল বেঙ্গল টাইগার, জাতীয় ফুল শাপলা এবং লাল-সবুজ পতাকার প্রতিচ্ছবি।

পারফরম্যান্সের সময় সঞ্জয় বারবার তার স্যুটের হাতার নকশার দিকে ইশারা করে বাংলাদেশের প্রতি নিজের ভালোবাসা ও গর্ব প্রকাশ করেন। সামাজিক যোগাযোগমাধ্যমে তার এই দেশাত্মবোধক উপস্থাপনা ব্যাপক প্রশংসা কুড়িয়েছে।

দেশের সংগীতশিল্পী প্রীতম হাসান, আলিফ আলাউদ্দিনসহ অনেক তারকা ও ভক্ত সামাজিক যোগাযোগমাধ্যমে সঞ্জয়ের পারফরম্যান্সের ভিডিও শেয়ার করে তাকে অভিনন্দন জানিয়েছেন। তারা বিশ্বমঞ্চে বাংলাদেশের প্রতিনিধিত্ব করায় তার প্রশংসা করেন।

সঞ্জয় নিজের ফেসবুক পেজেও পারফরম্যান্সের একটি ভিডিও শেয়ার করেছেন। সেখানে তিনি লিখেছেন, ‘মাই পিপল। দিস ইস জাস্ট দ্য স্টার্ট অব সামথিং বিউটিফুল।’ 

শ্রীমঙ্গলে জন্ম নেওয়া সঞ্জয়ের শৈশব ও কৈশোর কেটেছে চট্টগ্রামে। পরবর্তীতে তিনি যুক্তরাষ্ট্রে পাড়ি জমান। বিভিন্ন সংস্কৃতির সংমিশ্রণে বেড়ে ওঠার অভিজ্ঞতাই তার সংগীত পরিচয় গড়ে তুলতে গুরুত্বপূর্ণ ভূমিকা রেখেছে বলে তিনি একাধিকবার উল্লেখ করেছেন।


যুক্তরাষ্ট্রের অনুমোদন ছাড়া ইরানের নতুন নেতা ‘টিকবে না’: ট্রাম্প

যুক্তরাষ্ট্রের অনুমোদন ছাড়া ইরানের নতুন কোনো নেতা দীর্ঘদিন ক্ষমতায় টিকতে পারবেন না বলে জানিয়েছেন মার্কিন প্রেসিডেন্ট ডোনাল্ড ট্রাম্প।  

আজ রোববার সংবাদ মাধ্যম এবিসি নিউজকে দেওয়া এক সাক্ষাৎকারে এ কথা বলেন ট্রাম্প।

তিনি বলেন, ইরানের নতুন নেতাকে আমাদের অনুমোদন নিতে হবে। যদি সে আমাদের অনুমোদন না পায়, তাহলে সে বেশি দিন টিকবে না।

তিনি আরও বলেন, আমরা নিশ্চিত হতে চাই যে প্রতি ১০ বছর পরপর আবার একই পরিস্থিতির মুখোমুখি হতে না হয়। বিশেষ করে যখন আমার মতো কোনো প্রেসিডেন্ট থাকবে না, যে কঠোর পদক্ষেপ নিতে পারে।’

ট্রাম্প যোগ করেন, আমি চাই না পাঁচ বছর পর আবার একই কাজ করতে হোক। কিংবা আরও খারাপ, তাদের পারমাণবিক অস্ত্র তৈরি করতে দেওয়া হোক।

ইরানে পুরনো শাসনব্যবস্থার সঙ্গে সম্পর্ক আছে এমন কাউকে অনুমোদন দেওয়া হবে কি না—এ প্রশ্নের জবাবে ট্রাম্প বলেন, ‘ভালো নেতা বেছে নিলে আমি তা বিবেচনা করব। এমন অনেক মানুষ আছে যারা যোগ্য হতে পারে।’

ইরানকে তিনি এখন ‘কাগুজে বাঘ’ মনে করছেন। বলেন, ‘এক সপ্তাহ আগে কিন্তু তারা কাগুজে বাঘ ছিল না। আক্রমণের প্রস্তুতি নিচ্ছিল। তাদের পরিকল্পনা ছিল পুরো মধ্যপ্রাচ্য দখল করা।’

সাক্ষাৎকারে ইরানের সমৃদ্ধ ইউরেনিয়াম দখলে বিশেষ বাহিনী পাঠানোর ইঙ্গিত দেন ট্রাম্প। 

তিনি বলেন, ‘সবকিছুই আলোচনার টেবিলে আছে। সবকিছু।’

যুদ্ধ কতদিন চলতে পারে—এ প্রশ্নের জবাবে ট্রাম্প কোনো নির্দিষ্ট সময়সীমা দিতে চাননি।

তিনি বলেন, আমি কখনো ভবিষ্যদ্বাণী করি না। তবে আমরা সময় ও শক্তি—দুই দিক থেকেই পরিকল্পনার চেয়ে এগিয়ে আছি।

এর আগে তিনি বলেছিলেন, এই যুদ্ধ চার থেকে পাঁচ সপ্তাহ স্থায়ী হতে পারে।

যুদ্ধ নিয়ে তার কিছু সমর্থকের উদ্বেগ ও সমালোচনার কথা সামনে এলেও ট্রাম্প তা অস্বীকার করেছেন।

তিনি বলেন, ‘মেক আমেরিকা গ্রেট এগেইন’ মানেই আমেরিকাকে রক্ষা করা।

ঈদের ছুটি বাড়বে কি না, সিদ্ধান্ত নেবে মন্ত্রিসভা

আগামী ঈদুল ফিতরে ১৯ মার্চ থেকে ২৩ মার্চ পর্যন্ত টানা পাঁচ দিন ছুটি পাবেন সরকারি কর্মচারীরা। চাঁদ দেখা সাপেক্ষে এমনটাই নির্ধারিত আছে সরকারি ক্যালেন্ডারে।

এর পরই ২৬ মার্চ বৃহস্পতিবার মহান স্বাধীনতা ও জাতীয় দিবসের ছুটি। এর মাঝে দুদিন ২৪ ও ২৫ মার্চ ছুটি ঘোষণা করা হলে টানা ১০ দিনের ছুটি পাওয়ার সম্ভাবনা রয়েছে। অন্যদিকে ২৮ মার্চ শনিবার সরকারি অফিস খোলা রাখার সিদ্ধান্ত হলে ছুটি হতে পারে ৯ দিন।

গত বছর ঈদের সময় অন্য বছরের চেয়ে ছুটি বেশি থাকায় ঈদযাত্রা স্বস্তিদায়ক ছিল। বিষয়টি সরকারের নীতিনির্ধারণী মহলে বিবেচনা করা হচ্ছে বলে জানা গেছে।

চলতি বছরের সরকার নির্ধারিত ছুটির তালিকা অনুযায়ী, ২১ মার্চ ঈদুল ফিতরের দিন সাধারণ ছুটি। ১৯ ও ২০ মার্চ এবং ২২ ও ২৩ মার্চ—ঈদুল ফিতরের আগের দুই ও পরের দুই দিনসহ মোট চার দিন নির্বাহী আদেশে ছুটি থাকবে।

সড়ক পরিবহন এবং জনপ্রশাসন মন্ত্রণালয় সূত্রে জানা গেছে, ২৪ ও ২৫ মার্চ (মঙ্গল ও বুধবার) ছুটির বিষয়টি চিন্তাভাবনা করা হচ্ছে। 

নতুন করে এ দুদিন ছুটি দিলে ২৬ মার্চ (বৃহস্পতিবার), এরপর ২৭ ও ২৮ মার্চ (শুক্র ও শনিবার) দুদিন সাপ্তাহিক ছুটি মিলিয়ে টানা ১০ দিনের ছুটি পাবেন সরকারি চাকরিজীবীরা। তবে এই বিষয়ে চুড়ান্ত সিদ্ধান্ত হবে মন্ত্রিসভা বৈঠকে।

বিশ্বজুড়ে সাইবার হামলার শঙ্কা, জরুরি সতর্কতা জারি

প্রোগ্রামিং ভাষা পিএইচপিতে গুরুতর দুটি নিরাপত্তাত্রুটি শনাক্ত হওয়ার পর সাইবার হামলার ঝুঁকি মোকাবিলায় বিশ্বের বিভিন্ন দেশের সরকারি ও বেসরকারি সংস্থা তাদের ওয়েবসাইট সাময়িকভাবে বন্ধ করে দিয়েছে।

আজ বুধবার এসব ত্রুটি সংশোধনে হালনাগাদ সংস্করণ প্রকাশ করা হলেও, এরইমধ্যে কিছু ওয়েবসাইটে হামলার চেষ্টা শুরু হয়েছে বলে জানিয়েছেন সাইবার নিরাপত্তা বিশেষজ্ঞরা।

বার্তাসংস্থা রয়টার্স, এএফপি ও বিবিসির প্রতিবেদন অনুযায়ী, নেদারল্যান্ডস, ফিনল্যান্ড ও ফ্রান্সের বিভিন্ন সরকারি সংস্থা সতর্কতামূলক পদক্ষেপ হিসেবে ওয়েবসাইট বন্ধ করেছে। যুক্তরাজ্যের এডিনবরা কাউন্সিল এবং বিবিসির কয়েকটি অনুষ্ঠানভিত্তিক ওয়েবপেজও পাওয়া যায়নি। তবে এসব ওয়েবসাইটের সঙ্গে পিএইচপির নিরাপত্তাত্রুটির সরাসরি সম্পর্ক নিশ্চিত করা হয়নি।

যুক্তরাষ্ট্রের জাতীয় নিরাপত্তা সংস্থা (এনএসএ) বুধবার সতর্ক করে বলেছে, নিরাপত্তাত্রুটি তাৎক্ষণিকভাবে সংশোধন করা সম্ভব না হলে সংশ্লিষ্ট প্রতিষ্ঠানগুলোর ওয়েবসাইট বন্ধ রাখা উচিত। সংস্থাটির ভাষ্য, এসব ত্রুটি কাজে লাগিয়ে হ্যাকাররা সরাসরি সার্ভারের ফাইল সিস্টেম বা ডেটাবেজে প্রবেশের সুযোগ পেতে পারে।

Effective Immediately, all organizations using PHP for their systems are advised to be prepared for an update addressing two critical vulnerabilities. PHP is widely used for web applications. These vulnerabilities often provide a direct path to the server’s file system or database. If an immediate update is not feasible, it is recommend that organizations take the system offline until it can be fully mitigated. NSA will follow up shortly with more specific guidance.

বিশ্বজুড়ে ওয়েবসাইট বন্ধ

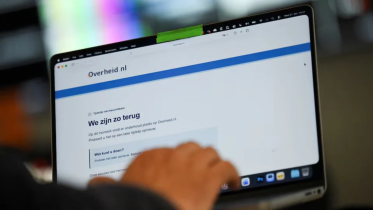
পিএইচপির নিরাপত্তাত্রুটির কারণে নেদারল্যান্ডসে একাধিক প্রতিষ্ঠানের ওয়েবসাইট বন্ধ করে দেওয়া হয়েছে। এর মধ্যে রয়েছে দেশটির জাতীয় সাইবার নিরাপত্তা কেন্দ্র, সরকারি পোর্টাল ওভারহেইড.এনএল, রটারডাম বন্দর, জাতীয় ফুটবল সংস্থা কেএনভিবি, দেশটির পাঁচটি বৃহত্তম রাজনৈতিক দলের ওয়েবসাইট এবং কয়েকটি হাসপাতালের ওয়েবসাইট।

ফিনল্যান্ডের সরকারি তথ্যপ্রযুক্তি পরিষেবা প্রদানকারী প্রতিষ্ঠান ভালতোরি সতর্কতামূলক ব্যবস্থা হিসেবে সরকারি নেটওয়ার্কের ওয়েব পরিষেবা বন্ধ করে দেয়। ফ্রান্সের স্বরাষ্ট্র মন্ত্রণালয়ও নিরাপত্তা হালনাগাদ প্রকাশের অপেক্ষায় স্থানীয় প্রশাসনের ওয়েবসাইটগুলো সাময়িকভাবে বন্ধ রাখে।

ডেনমার্কের পৌরসভাগুলোর তথ্যপ্রযুক্তি প্রতিষ্ঠান কমবিট কয়েকটি পরিষেবা বন্ধ করে দেয়। এর মধ্যে দেশটির জাতীয় স্কুল যোগাযোগ প্ল্যাটফর্মও রয়েছে।

যুক্তরাজ্যের এডিনবরা কাউন্সিলের ওয়েবসাইটের পাশাপাশি বিবিসির ‘ডক্টর হু’ ও ‘দ্য ট্রেইটরস’-এর মতো কয়েকটি অনুষ্ঠানের ওয়েবপেজও পাওয়া যায়নি। তবে এসব সাইট বন্ধ হওয়ার সঙ্গে পিএইচপির ত্রুটির যোগসূত্র নিশ্চিত হয়নি।

কৃত্রিম বুদ্ধিমত্তায় শনাক্ত ত্রুটি

সাইবার নিরাপত্তা প্রতিষ্ঠান ক্যালিফ ও উইজের গবেষকেরা কৃত্রিম বুদ্ধিমত্তা (এআই) ব্যবহার করে পিএইচপির নিরাপত্তাত্রুটি শনাক্ত করেন। প্রতিষ্ঠান দুটির দাবি, ত্রুটিগুলো এক দশকেরও বেশি সময় ধরে শনাক্তের বাইরে ছিল।

উইজের ভাষ্য, অত্যাধুনিক এআই মডেল ব্যবহার করে কয়েক ঘণ্টার মধ্যে একাধিক অ্যাপ্লিকেশনে কার্যকর হামলার কৌশল তৈরি ও অভিযোজিত করা সম্ভব হয়েছে। প্রতিষ্ঠানটি অনুমান করেছে, ইন্টারনেটের প্রায় ৭০ শতাংশ এ ত্রুটির প্রভাবে ঝুঁকিতে থাকতে পারে। তবে বিবিসি জানিয়েছে, এ পরিসংখ্যান স্বাধীনভাবে যাচাই করা সম্ভব হয়নি।

ওপেনএআই এক ব্লগ পোস্টে বিষয়টিকে সাম্প্রতিক সময়ের অন্যতম গুরুত্বপূর্ণ নিরাপত্তা সমস্যাগুলোর একটি বলে উল্লেখ করেছে।

সাইবার নিরাপত্তা বিশেষজ্ঞদের আশঙ্কা, ত্রুটিগুলো কাজে লাগিয়ে হ্যাকাররা বিপুলসংখ্যক সার্ভারে প্রবেশের চেষ্টা করতে পারে। আলাদা আলাদা ওয়েবসাইটকে লক্ষ্যবস্তু করার পরিবর্তে তারা ইন্টারনেটজুড়ে পিএইচপির দুর্বল সংস্করণ ব্যবহার করা সার্ভার খুঁজে বের করে হামলা চালাতে পারে।

ইন্টারনেটের বড় অংশ ঝুঁকিতে

ওয়েবসাইট তৈরিতে বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপি। ওয়েব প্রযুক্তিবিষয়ক পর্যবেক্ষক প্রতিষ্ঠান ডব্লিউথ্রিটেকস-এর তথ্য অনুযায়ী, যেসব ওয়েবসাইটের প্রোগ্রামিং ভাষা শনাক্ত করা যায়, তার প্রায় ৭৫ শতাংশে পিএইচপি ব্যবহৃত হয়। এ ভাষার ওপর নির্ভরশীল ওয়ার্ডপ্রেস বিশ্বজুড়ে প্রায় ৪৩ শতাংশ ওয়েবসাইট পরিচালনা করে।

ওয়ার্ডপ্রেস ছাড়াও দ্রুপাল, জুমলা ও ম্যাজেন্টার মতো প্ল্যাটফর্মে পিএইচপি ব্যবহৃত হয়। ফলে সরকারি পোর্টাল, সংবাদমাধ্যম, অনলাইন বিপণনব্যবস্থা থেকে শুরু করে ছোট প্রতিষ্ঠানের ওয়েবসাইটও ঝুঁকিতে পড়তে পারে।

সাইবার নিরাপত্তা প্রতিষ্ঠান সোফোসের কাউন্টার থ্রেট ইউনিটের বিশেষজ্ঞ ডন স্মিথ বিবিসিকে বলেন, হ্যাকারদের কাছে এ দুর্বলতা সম্ভবত অগ্রাধিকারপ্রাপ্ত লক্ষ্য হবে। তার মতে, সমস্যাটি শুধু নিরাপত্তা হালনাগাদ ইনস্টল করার মধ্যে সীমাবদ্ধ নয়, কোনো প্রতিষ্ঠানের কোথায় কোথায় পিএইচপি চলছে তা শনাক্ত করাও বড় চ্যালেঞ্জ।

ক্লাউডফ্লেয়ারের প্রধান প্রযুক্তি কর্মকর্তা ডেন কেইনেখট সামাজিক যোগাযোগমাধ্যম এক্সে জানান, নিরাপত্তাত্রুটিকে কাজে লাগিয়ে প্রাথমিক পর্যায়ের হামলা শুরু হয়েছে। হামলার নতুন কৌশল সামনে আসায় প্রতিষ্ঠানটি ফায়ারওয়ালের সুরক্ষাব্যবস্থা হালনাগাদ করছে। তবে তিনি এটিকে সাময়িক প্রতিরোধমূলক ব্যবস্থা হিসেবে উল্লেখ করে দ্রুত নিরাপত্তা হালনাগাদ ইনস্টল করার পরামর্শ দেন।

PHP sites behind Cloudflare already have an initial set of WAF rules deployed for the known exploit vectors in these vulnerabilities. The rules are available to all customers, including free. We are seeing early attacks emerging and are updating mitigations as new vectors show up. This is a STOPGAP only. Patch as soon as @ThePHPF releases the update at 14:00 UTC today.

দ্রুত হালনাগাদের পরামর্শ

পিএইচপির নির্মাতারা মঙ্গলবার দুটি গুরুতর নিরাপত্তাত্রুটি শনাক্ত হওয়ার কথা জানান। বুধবার ত্রুটি সংশোধন করে নতুন সংস্করণ প্রকাশ করা হয়।

ইউরোপ, অস্ট্রেলিয়া, জাপান ও যুক্তরাজ্যের সাইবার নিরাপত্তা সংস্থাগুলো পিএইচপি ব্যবহারকারীদের দ্রুত নিরাপত্তা হালনাগাদ ইনস্টল করার আহ্বান জানিয়েছে। যুক্তরাজ্যের জাতীয় সাইবার নিরাপত্তা কেন্দ্র বলেছে, তাৎক্ষণিকভাবে ত্রুটি সংশোধন করা সম্ভব না হলে ঝুঁকিপূর্ণ সিস্টেম পুরোপুরি সুরক্ষিত না হওয়া পর্যন্ত তা বন্ধ রাখার বিষয়টি বিবেচনা করা উচিত।

ইউরোপীয় ইউনিয়নের কম্পিউটার ইমার্জেন্সি রেসপন্স টিম (সিইআরটি-ইইউ) জানিয়েছে, নিরাপত্তাত্রুটিগুলোর কারণে ব্যবহারকারীর পূর্বানুমতি ছাড়াই দূর থেকে কোড চালানোর সুযোগ তৈরি হতে পারে। এর ফলে হ্যাকাররা ক্ষতিকর সফটওয়্যার ইনস্টল করা কিংবা ওয়েবসাইট অচল করে দেওয়ার মতো হামলা চালাতে পারে।

পিএইচপির কোন কোন সংস্করণ আক্রান্ত, তা পুরোপুরি স্পষ্ট নয়। তবে সিইআরটি-ইইউর সতর্কতা অনুযায়ী, ২০০৪ সালে প্রকাশিত পিএইচপি ৫ থেকে পরবর্তী সংস্করণগুলোও ঝুঁকিতে থাকতে পারে। পিএইচপি ফাউন্ডেশন আপাতত সাম্প্রতিক সংস্করণগুলোর জন্য সংশোধনী প্রকাশ করেছে এবং পিএইচপি ৮.১ বা তার আগের সংস্করণ ব্যবহারকারীদের নতুন সংস্করণে উন্নীত হওয়ার পরামর্শ দেওয়া হয়েছে।

নিরাপত্তা বিশেষজ্ঞরা বলছেন, সংশোধনী ইনস্টল করার পাশাপাশি কোনো সিস্টেমে এরইমধ্যে অনুপ্রবেশ ঘটেছে কি না, তা পরীক্ষা করা জরুরি। তৃতীয় পক্ষের সফটওয়্যার, হোস্টিং পরিষেবা ও পিএইচপি যুক্ত অন্যান্য ব্যবস্থার নিরাপত্তা হালনাগাদও নিয়মিত পর্যবেক্ষণ করতে হবে।